Мошенничество через Zoom: как не отдать доступ к Google через фишинговую ссылку
Схема мошенничества через Zoom, которую используют прямо сейчас
Внимание: в нашей экосистеме действуют мошенники, работающие по следующей схеме:
- Злоумышленник представляется потенциальным клиентом (завод, поставщик) и просит организовать звонок в Zoom.
- Сообщает, что не может подключиться по вашей ссылке, и предлагает использовать свою — якобы «премиальную» встречу.
- Присылает ссылку, которая внешне имитирует Zoom.
- По ссылке открывается поддельная страница входа в Google с просьбой ввести пароль.
- После ввода страница «зависает», а в этот момент мошенник уже заходит в ваш Google-аккаунт и через SSO получает доступ ко всем связанным сервисам.
Как защититься от фишинга через Zoom-ссылки
- Всегда проводите встречи только по своей ссылке — не принимайте чужие.
- Проверяйте адрес страницы: легитимный домен — только
zoom.usиaccounts.google.com. Любые домены с.click,.linkи подобными расширениями — признак фишинга. - Никогда не вводите пароль от Google на сторонних страницах или во встроенных окнах браузера.
- Храните пароли в менеджере паролей, обязательно подключите двухфакторную аутентификацию, а при возможности используйте passkeys.
- Любые просьбы срочно перейти по чужой ссылке — повод сначала перезвонить по известному вам номеру и убедиться в личности собеседника.
Предупредите коллег. Схема сейчас применяется массово.
Больше по теме «Кибербезопасность бизнеса»
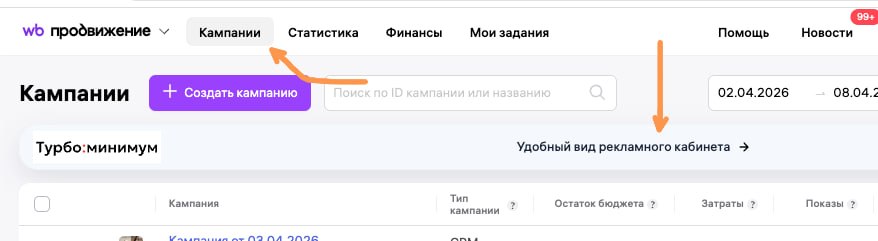
Статистика в рекламных кампаниях WB по каждому артикулу: как получить данные уже сейчас
WB объявил о появлении статистики в рекламных кампаниях с разбивкой по каждому артикулу.
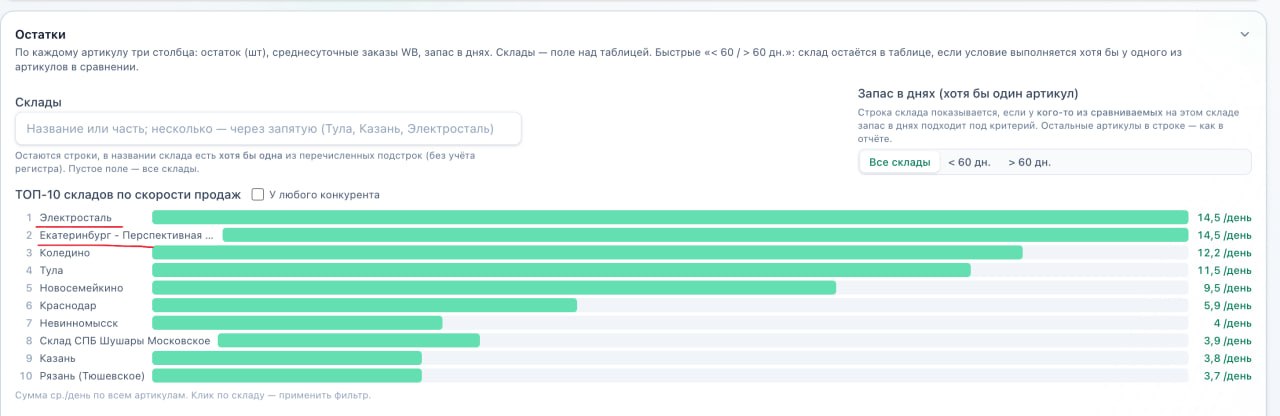
ТОП-10 складов по скорости продаж конкурентов: новый блок в Сравнении Артикулов
В раздел Сравнения Артикулов добавлен новый блок «ТОП-10 складов по скорости продаж» конкурентов.
Турбоминимум — бесплатный плагин для управления рекламой на маркетплейсах
Напоминаем, что наш плагин для управления рекламой Турбоминимум доступен совершенно БЕСПЛАТНО. Обновления выходят еженедельно (при условии одобрения со стороны Google).
Бесплатный сервис для селлеров: оставить всем или перейти на платную модель?
Иногда задумываюсь: мы разрабатываем столько бесплатных функций для вас — а вы ими не пользуетесь.